Всички лектори

Киберсигурност

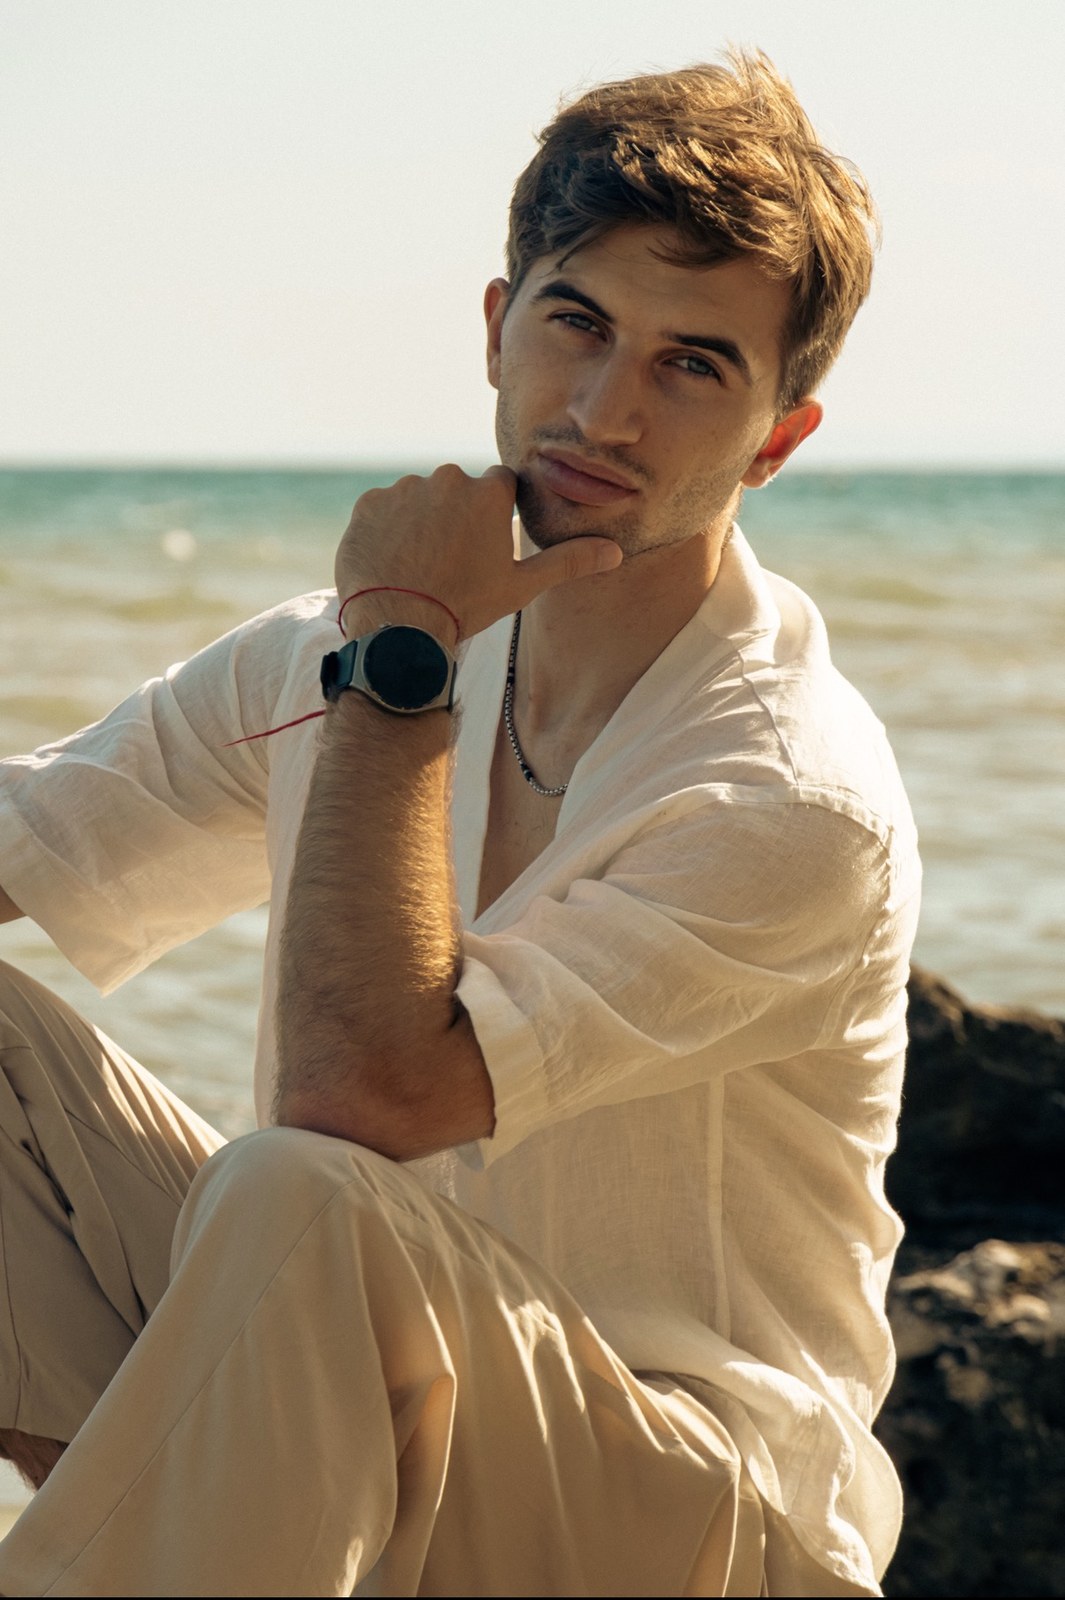
Обретен Обретенов

Основател @ Commodor Cybersecurity | Преподавател @ ВВМУ „Н. Й. Вапцаров“

Obreten Obretenov
Киберсигурност

Обретен Обретенов

Основател @ Commodor Cybersecurity | Преподавател @ ВВМУ „Н. Й. Вапцаров“
Тема на лекциятаЩе одобрите ли този превод? AI измами, deepfake и последната линия на защита

За лектора

Обретен Обретенов е специалист по информационна и киберсигурност с практически опит в защитата на финансови системи, управлението на киберриска, реакцията при инциденти, управлението на уязвимости и изграждането на организационни и технически мерки за сигурност.

В професионалната си дейност работи по теми, свързани с информационна сигурност, регулаторно съответствие, киберустойчивост и управление на риска във финансова среда. Паралелно с това е основател на Commodor Cybersecurity, където фокусът му е върху практични решения за подобряване на киберсигурността на бизнеса.

Обретен е и преподавател във ВВМУ „Н. Й. Вапцаров“, където води занятия в областта на компютърната сигурност.

Основен акцент в работата му е превръщането на сложните технически рискове в ясни и приложими бизнес решения. Интересите му включват социално инженерство, AI-базирани заплахи, устойчивост на бизнес процесите, защита на чувствителни данни и изграждане на ефективна култура на сигурност в организациите.

За лекцията

Описание на лекциятаПрактически уъркшоп за AI-базирани измами, deepfake съдържание и социално инженерство, насочени към доверието и бизнес процесите в организациите. Участниците ще преминат през реалистичен сценарий с фалшива комуникация, спешно финансово искане и AI-подпомагана имитация на самоличност. Заедно ще анализираме къде традиционните механизми за защита могат да се окажат недостатъчни и какви проверки биха прекъснали атаката. В края ще изградим кратък практически модел за верификация и одобрение на чувствителни бизнес действия.
Основни изводи за аудиториятаAI прави социалното инженерство по-убедително, персонализирано и трудно за разпознаване. Техническите контроли сами по себе си не са достатъчни, когато атаката е насочена към доверието и бизнес процеса. При чувствителни действия трябва да се проверяват независимо както самоличността, така и самото искане. Независимата верификация, доверените комуникационни канали и двойното одобрение значително намаляват риска. Сигурният бизнес процес трябва да остане устойчив дори когато фалшивият глас, видео или съобщение изглеждат напълно автентични.

Готови ли сте за Connexus 2026?

Присъединете се към водещата технологична конференция в Черноморския регион.